ToddyCat kod adlı gelişmiş kalıcı tehdit (Advanced Persistent Threat, APT) aktörü, en az Aralık 2020'den bu yana Avrupa ve Asya'daki hükümet ve askeri kuruluşlara yönelik bir dizi saldırıyla…
PACMAN, saldırganların Apple M1 işlemcisindeki Pointer Authentication (PAC) isimli güvenlik özelliğini atlamasına olanak tanıyan yeni bir donanım saldırı tekniğidir. İşaretçi kimlik doğrulama kodları (PAC'ler), bellekteki işaretçilerde beklenmeyen değişiklikleri…
SideWinder olarak bilinen "agresif" gelişmiş kalıcı tehdit (Advanced Persistent Threat, APT) grubu, Nisan 2020'den bu yana 1.000'den fazla yeni saldırıyla ilişkilendirildi. Siber güvenlik firması Kaspersky’nin bu ay Black…
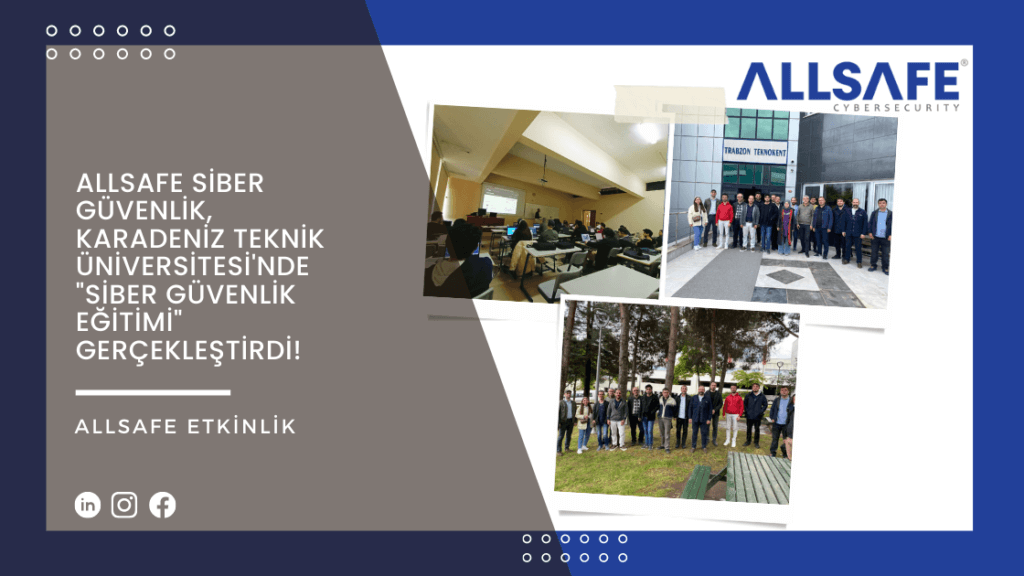
ALLSAFE Siber Güvenlik olarak Karadeniz Teknik Üniversitesi iş birliği ile gerçekleştirmiş olduğumuz “Siber Güvenlik Eğitimleri” haftası; Amasya Üniversitesi, Artvin Çoruh Üniversitesi, Atatürk Üniversitesi, Avrasya Üniversitesi, Bayburt Üniversitesi, Giresun…
Popüler video konferans hizmeti Zoom, özel hazırlanmış Genişletilebilir Mesajlaşma ve Durum Protokolü (XMPP) mesajları göndererek ve kötü amaçlı kod yürüterek sohbet üzerinden başka bir kullanıcının güvenliğini aşmak için…
Bir yıldır süren bir kimlik avı kampanyası, otomotiv endüstrisindeki Alman şirketlerini hedef alarak, sistemlerine parola çalan kötü amaçlı yazılım bulaştırmaya çalışıyor. Hedefler arasında Almanya'daki hem otomobil üreticileri hem…
ABD Federal Soruşturma Bürosu (FBI), geçen Kasım ayında ortaya çıkmasından bu yana Mart 2022 itibariyle dünya çapında en az 60 kuruluşu mağdur ettiğini söylediği BlackCat hizmet olarak fidye…
E-devlet sistemi üzerindeki kişisel verilerin sızdırıldığı iddiası tartışılmaya devam ederken Cumhurbaşkanlığından konuya ilişkin yalanlama geldi. E-DEVLET VERİLERİ SIZDIRILDI İDDİASI NASIL ÇIKTI? Dün gece Mesut Çevik’in Twitter üzerinden “E-devlet…
Avrupa Birliği (AB) Polis Teşkilatı (Europol), popüler hacker platformu “RaidForums”un alt yapısına el koydu. Platformunu çökerten Europol yetkilileri forumun yöneticisi ile iki suç ortağını yakaladı. RaidForums, 2015 yılından…
Ukrayna’nın işgaline tepki gösteren bir hacker grubu, Rusya yanlısı Conti grubunun sızdırılmış fidye yazılımı ile Rus şirketlerine saldırdığı ortaya çıktı. Hackerlar, kendi fidye yazılımını oluşturmak için Conti’nin sızdırılan…
Siber güvenlik araştırmacıları, kimlik bilgilerini ve çerezleri (cookies) çalmak için tasarlanmış FFDroider adlı yeni bir Windows bilgi çalan kötü amaçlı yazılım keşfetti. Zscaler ThreatLabz'dan siber güvenlik araştırmacıları, kendisini…
Fidye yazılımı gruplarının altyapısını tahrip etmek onların ileride yeniden aktif hale gelmelerini tam olarak engelleyemiyor. Bu gruplar farklı isimler altında tekrar aktif hale geçerek siber saldırılar düzenleyebiliyor. Yeni…