ToddyCat kod adlı gelişmiş kalıcı tehdit (Advanced Persistent Threat, APT) aktörü, en az Aralık 2020'den bu yana Avrupa ve Asya'daki hükümet ve askeri kuruluşlara yönelik bir dizi saldırıyla…
PACMAN, saldırganların Apple M1 işlemcisindeki Pointer Authentication (PAC) isimli güvenlik özelliğini atlamasına olanak tanıyan yeni bir donanım saldırı tekniğidir. İşaretçi kimlik doğrulama kodları (PAC'ler), bellekteki işaretçilerde beklenmeyen değişiklikleri…
SideWinder olarak bilinen "agresif" gelişmiş kalıcı tehdit (Advanced Persistent Threat, APT) grubu, Nisan 2020'den bu yana 1.000'den fazla yeni saldırıyla ilişkilendirildi. Siber güvenlik firması Kaspersky’nin bu ay Black…
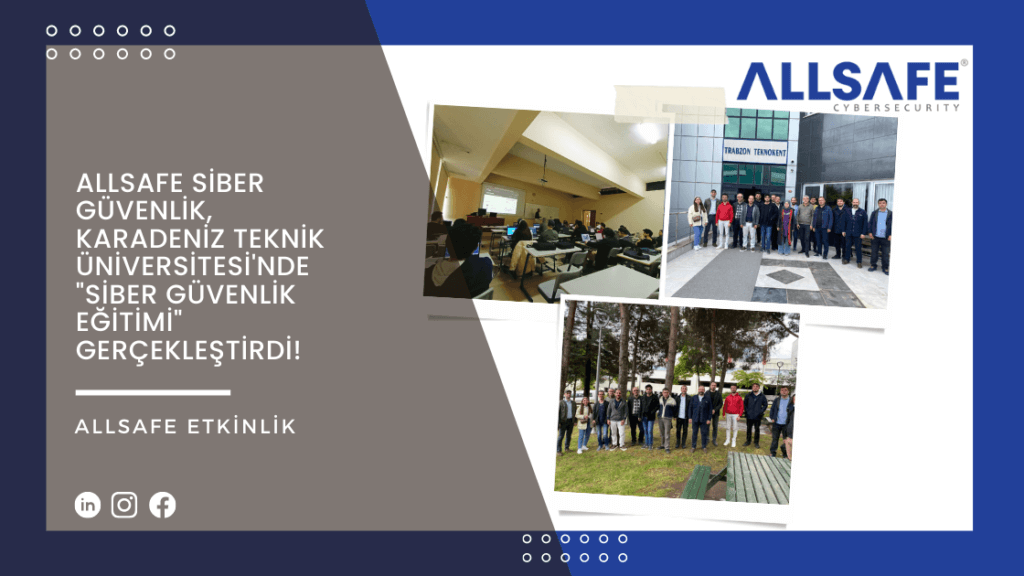
ALLSAFE Siber Güvenlik olarak Karadeniz Teknik Üniversitesi iş birliği ile gerçekleştirmiş olduğumuz “Siber Güvenlik Eğitimleri” haftası; Amasya Üniversitesi, Artvin Çoruh Üniversitesi, Atatürk Üniversitesi, Avrasya Üniversitesi, Bayburt Üniversitesi, Giresun…
Popüler video konferans hizmeti Zoom, özel hazırlanmış Genişletilebilir Mesajlaşma ve Durum Protokolü (XMPP) mesajları göndererek ve kötü amaçlı kod yürüterek sohbet üzerinden başka bir kullanıcının güvenliğini aşmak için…
Bir yıldır süren bir kimlik avı kampanyası, otomotiv endüstrisindeki Alman şirketlerini hedef alarak, sistemlerine parola çalan kötü amaçlı yazılım bulaştırmaya çalışıyor. Hedefler arasında Almanya'daki hem otomobil üreticileri hem…
ABD Federal Soruşturma Bürosu (FBI), geçen Kasım ayında ortaya çıkmasından bu yana Mart 2022 itibariyle dünya çapında en az 60 kuruluşu mağdur ettiğini söylediği BlackCat hizmet olarak fidye…
Siber güvenlik araştırmacıları, kimlik bilgilerini ve çerezleri (cookies) çalmak için tasarlanmış FFDroider adlı yeni bir Windows bilgi çalan kötü amaçlı yazılım keşfetti. Zscaler ThreatLabz'dan siber güvenlik araştırmacıları, kendisini…
Apple Zero Day güvenlik yaması yayınladı Apple, perşembe günü mobil ve masaüstü işletim sistemlerinde istismar edilmiş olabileceğini söylediği iki zero-day (sıfır gün) hatasını gidermek için acil durum yamaları…
Londra Şehri Polisi, NVIDIA, Samsung, Ubisoft, LG, Microsoft ve Okta'yı hedef alan son saldırı patlamalarıyla adından söz ettiren Lapsus$ gasp çetesiyle bağlantıları olduğu iddiasıyla yaşları 16 ile 21…
Büyük bir erişim yönetim sistemleri sağlayıcısı olan Okta, Lapsus$ grubu tarafından yapıldığı iddia edilen bir siber saldırıda müşterilerinin %2,5’inin yani yaklaşık 375 müşterinin etkilendiğini doğruladı. Okta, ocak ayında…
Teknoloji devi Microsoft, Lapsus$ tarafından siber saldırıya uğradığını 22 Mart Salı akşamı bir blog gönderisinde doğruladı. Microsoft ihlali raporları, pazartesi günü Lapsus$'ın Microsoft'taki sözde dahili yazılım havuzlarının ekran…